堡垒机与 Web 终端
堡垒机给你一个浏览器终端,可以连到任何纳管设备,并带上让它能在受监管环境里用起来的东西:访问决策、录制与审计轨迹。
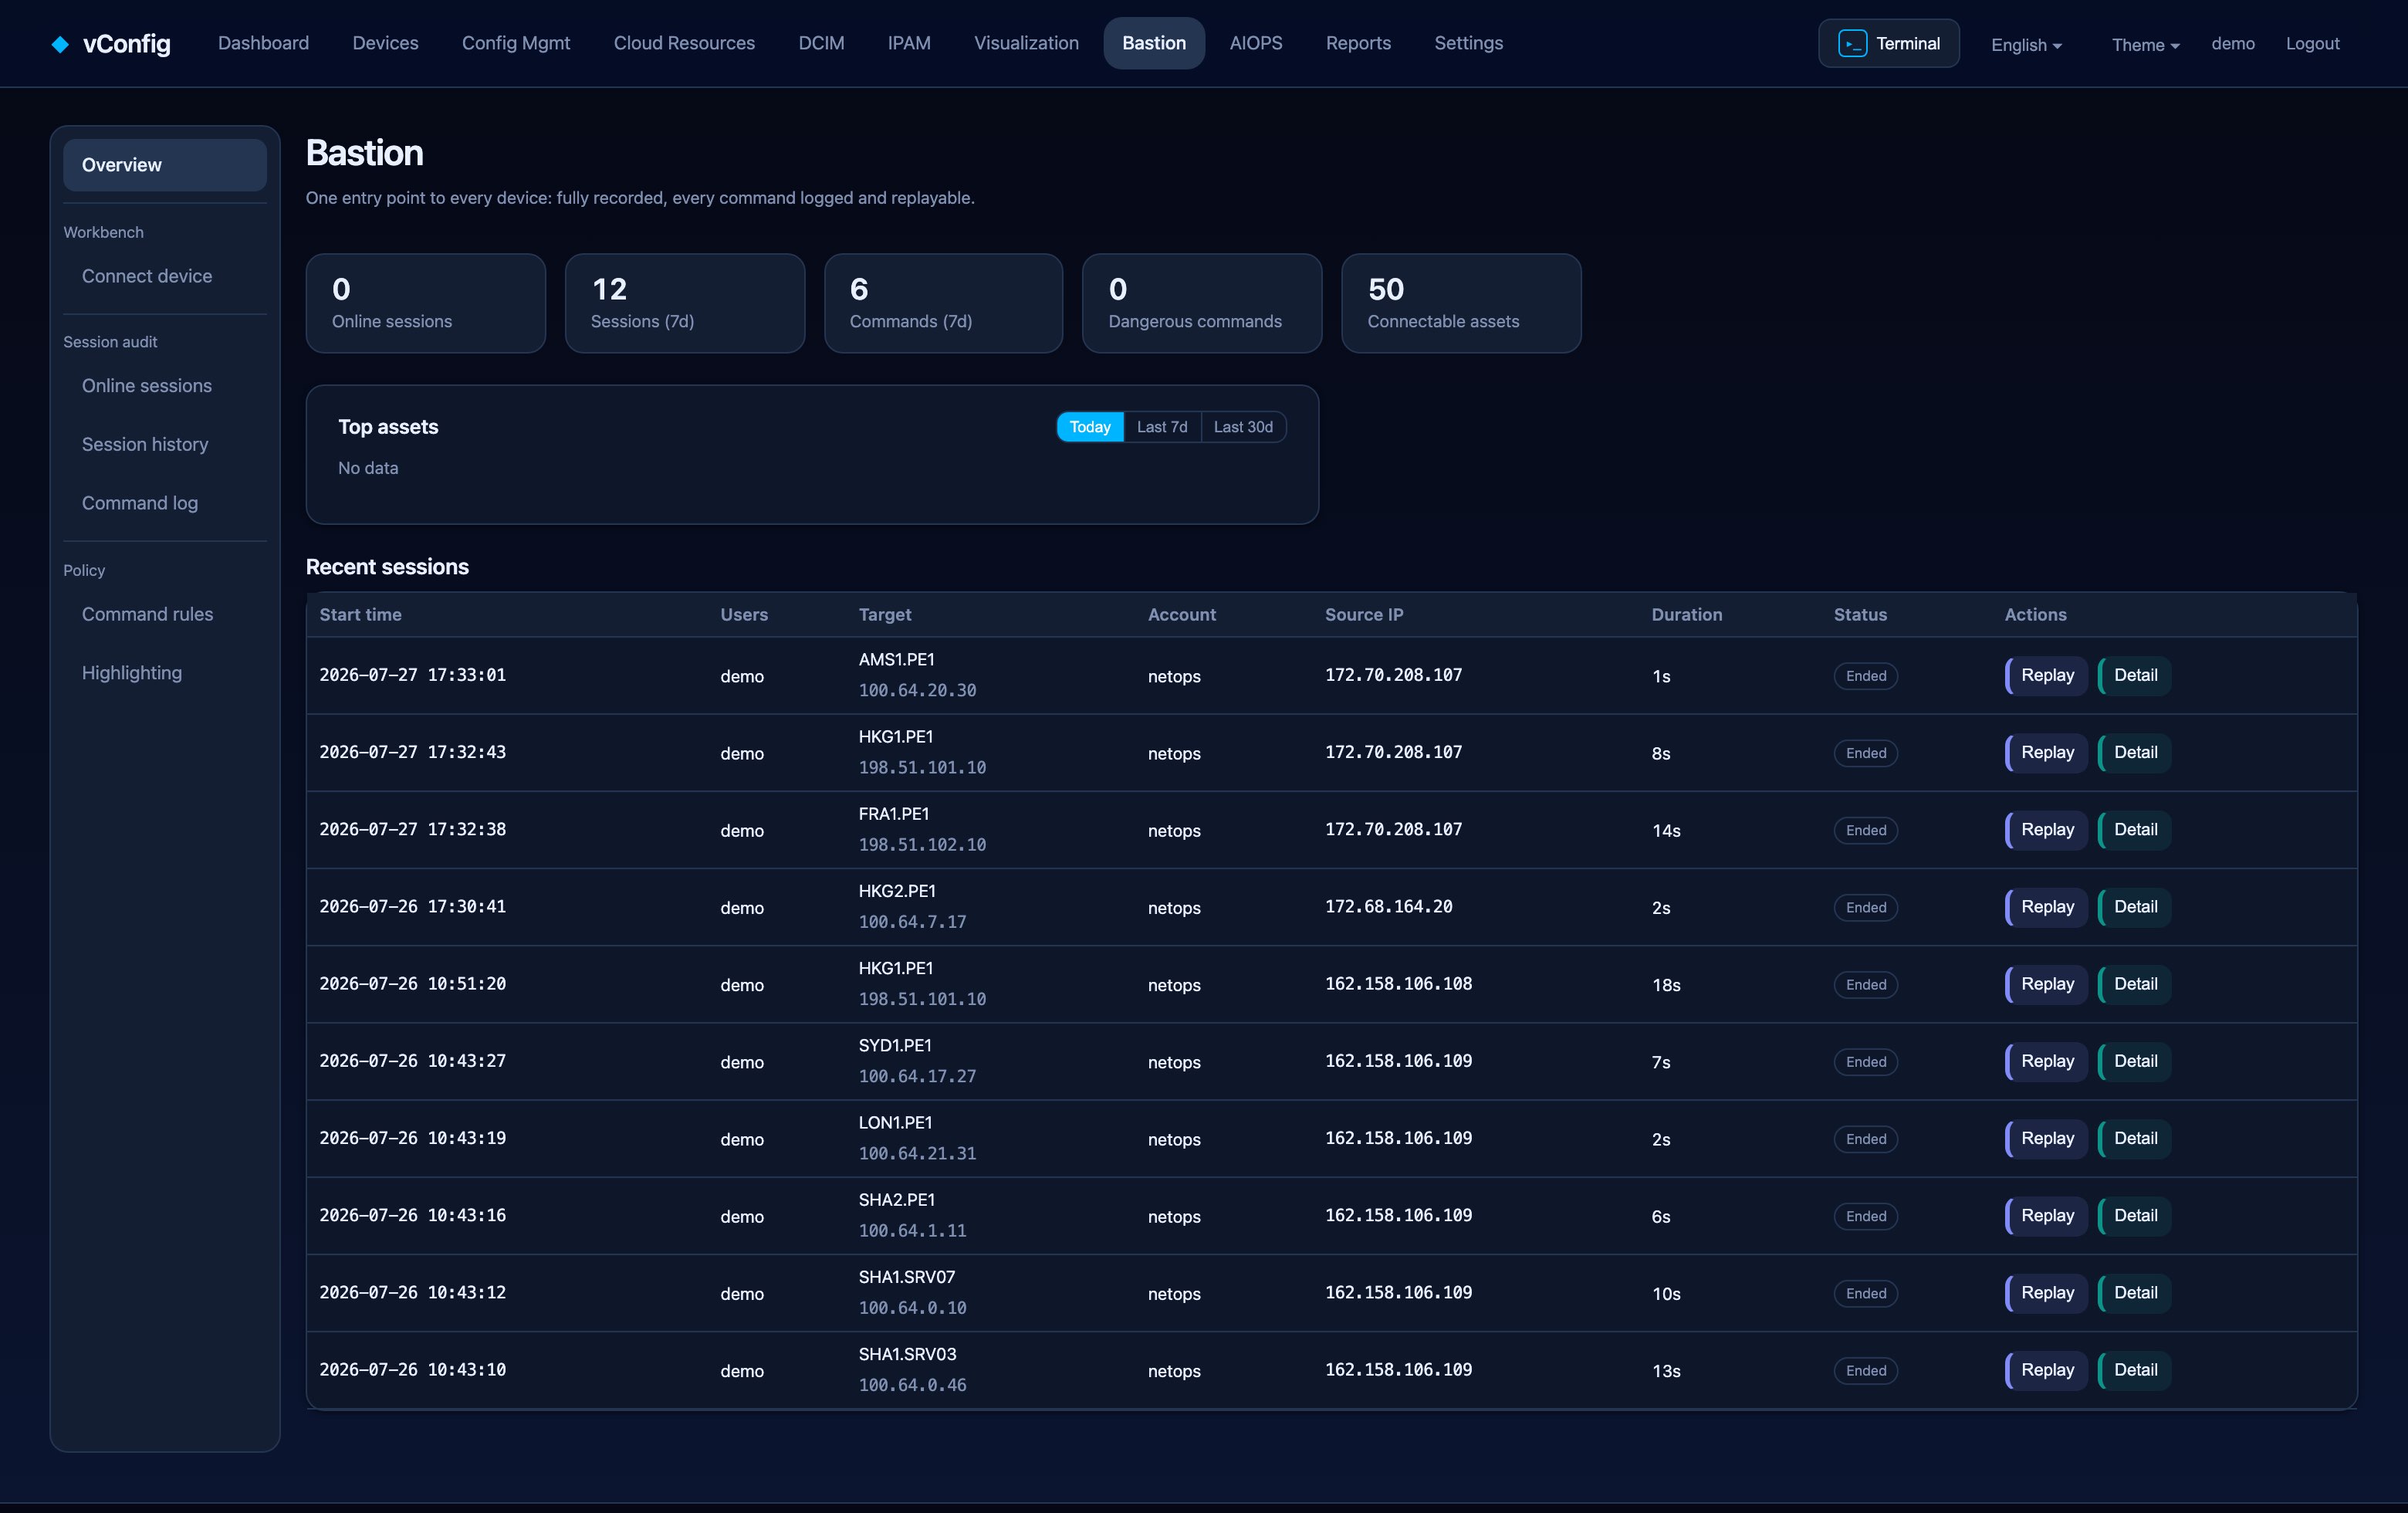
页面结构
左侧导航按"你来干什么"分组:
| 分组 | 页面 | 用途 |
|---|---|---|
| 概览 | 在线会话数、近 7 天会话与命令数、危险命令、可连资产、Top 资产与最近会话 | |
| 工作台 | 连接设备 | 选设备开会话 |
| 会话审计 | 在线会话 | 现在谁连着;管理员可切断会话 |
| 历史会话 | 过往会话,每条带回放与详情 | |
| 命令记录 | 敲过的每条命令,跨会话可搜 | |
| 策略 | 命令规则 | 拦截或标记什么 |
| 关键字高亮 | 实时与回放会话中要高亮的词 |
最近会话表记录开始时间、用户、目标设备及其 IP、所用账号、来源 IP、时长与状态。来源 IP 是大家最容易漏记、而审计每次都要问的那一栏。
凭据
堡垒机用与别处一致的两层凭据模型——设备自身凭据,否则用全局凭据。另有用登录者本人账号模式:用你 Web 登录时输入的密码去登设备,这样网络设备上的一人一账号,经过堡垒机之后仍然是一人一账号。
录制与回放
会话被录制、可回放,每条命令另外建索引。复盘时"我们在那台机器上敲了什么"是一次搜索,而不是一次问询。
命令规则
命令规则在堡垒机侧拦截或标记命令,与设备侧授权无关。这能拦住那台 AAA 配错了的设备上的手滑 reload——而那恰恰是最要紧的那一台。
带外
堡垒机同时承载带外 console 接入,让带外通道获得与 SSH 相同的录制与权限。生产链路断了的时候,审计轨迹不该跟着一起断。
架构说明
会话代理跑在独立的网关进程里,而不是 Web 应用内部。长连接终端绝不能占用应用 worker——这是可靠性属性,不是优化。网关的对外端口可配置,因此在云安全组只放行 80 / 443 时,它可以藏在 443 上的反向代理后面。